Kali Linux虛擬機配置流程及其在網(wǎng)絡(luò)與信息安全軟件開發(fā)中的應(yīng)用
Kali Linux作為網(wǎng)絡(luò)安全領(lǐng)域的權(quán)威工具集,在滲透測試、安全研究及軟件開發(fā)中扮演著核心角色。通過虛擬機配置Kali Linux,能夠在隔離、可控的環(huán)境中進行安全操作與軟件開發(fā),是網(wǎng)絡(luò)與信息安全專業(yè)人員及開發(fā)者的基礎(chǔ)技能。本文將詳細介紹Kali Linux虛擬機的常見配置流程,并闡述其在網(wǎng)絡(luò)與信息安全軟件開發(fā)中的關(guān)鍵作用。
一、 Kali Linux虛擬機配置核心流程
- 準備工作與環(huán)境選擇
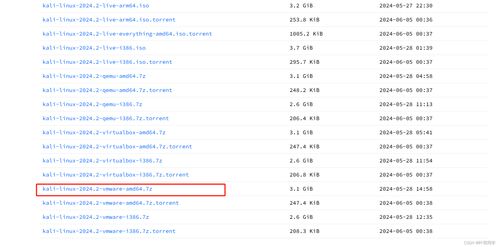
- 獲取Kali Linux鏡像:從官方渠道(kali.org)下載最新的穩(wěn)定版ISO鏡像文件,確保文件完整性。
- 選擇虛擬化平臺:常用平臺包括VMware Workstation/Player、Oracle VirtualBox或Hyper-V。選擇時需考慮個人需求(如快照功能、網(wǎng)絡(luò)配置靈活性)及主機系統(tǒng)兼容性。
- 主機系統(tǒng)資源評估:建議為Kali虛擬機分配至少2-4GB內(nèi)存、20GB以上硬盤空間及2個CPU核心,以確保運行流暢。
- 創(chuàng)建與安裝虛擬機
- 新建虛擬機:在虛擬化軟件中創(chuàng)建新虛擬機,選擇“Linux”類型及“Debian”版本,配置好預(yù)設(shè)的資源參數(shù)。
- 加載ISO鏡像并安裝:將下載的Kali ISO鏡像掛載到虛擬光驅(qū),啟動虛擬機。在安裝引導(dǎo)界面,通常選擇“Graphical install”(圖形化安裝)或“Install”(文本安裝)。
- 關(guān)鍵安裝步驟:
- 分區(qū):對于新手,選擇“Guided - use entire disk”并設(shè)置LVM(邏輯卷管理)通常是安全便捷的選擇。
- 用戶設(shè)置:務(wù)必設(shè)置強密碼的root用戶及一個標準用戶,增強基礎(chǔ)安全。
- 軟件包選擇:在“Software selection”步驟,默認已選擇“Kali Linux Default”工具集。開發(fā)者可根據(jù)需要額外勾選“Development”類目,以獲取GCC、Python、Git等開發(fā)環(huán)境。
- 完成安裝:安裝GRUB引導(dǎo)程序至虛擬硬盤,重啟后進入全新的Kali系統(tǒng)。
- 安裝后的基礎(chǔ)配置與優(yōu)化
- 系統(tǒng)更新:首次啟動后,立即執(zhí)行
sudo apt update && sudo apt full-upgrade -y命令,更新系統(tǒng)及所有工具至最新版本。
- 安裝增強功能(針對VirtualBox/VMware):安裝對應(yīng)平臺的“Guest Additions”或“VMware Tools”,以啟用共享文件夾、拖放文件、屏幕自適應(yīng)調(diào)整等便利功能。
- 網(wǎng)絡(luò)配置:
- 網(wǎng)絡(luò)模式選擇:根據(jù)使用場景配置虛擬網(wǎng)絡(luò)。
- 橋接模式:虛擬機獲取獨立局域網(wǎng)IP,如同物理主機,便于與外部真實網(wǎng)絡(luò)設(shè)備交互,適用于測試真實網(wǎng)絡(luò)環(huán)境。
- NAT模式:虛擬機通過主機IP訪問外網(wǎng),外部無法直接訪問虛擬機,提供基礎(chǔ)隔離與上網(wǎng)能力。
- 僅主機模式:虛擬機與主機組成封閉內(nèi)網(wǎng),與外界完全隔離,適合構(gòu)建獨立的測試環(huán)境。
- 靜態(tài)IP設(shè)置(可選):對于需要固定IP的測試或開發(fā)場景,可編輯
/etc/network/interfaces文件進行配置。
- 快照管理:在虛擬機處于干凈、穩(wěn)定狀態(tài)時創(chuàng)建“快照”。在安裝新軟件、進行可能破壞系統(tǒng)的測試或開發(fā)前,創(chuàng)建快照,便于隨時回滾到安全狀態(tài),這是虛擬機工作流中的最佳實踐。
- 安全與個性化設(shè)置
- 更改默認密碼:安裝后首次登錄會提示更改默認用戶(kali)密碼,務(wù)必執(zhí)行。
- 啟用SSH服務(wù)(按需):如需遠程訪問,運行
sudo systemctl enable ssh --now啟動SSH服務(wù),并考慮修改默認SSH端口、禁用root遠程登錄等強化措施。
- 安裝常用開發(fā)工具:使用
apt install命令安裝如VS Code、Docker、Python虛擬環(huán)境(virtualenv/pipenv)、各類編程語言SDK等,搭建完善的開發(fā)環(huán)境。
二、 虛擬機環(huán)境在網(wǎng)絡(luò)與信息安全軟件開發(fā)中的應(yīng)用
配置好的Kali虛擬機不僅是攻擊模擬平臺,更是安全軟件開發(fā)的理想沙箱:
- 安全的開發(fā)與測試環(huán)境:虛擬機提供了一個與主機系統(tǒng)隔離的沙箱。開發(fā)者可以在此安全地編寫、測試可能具有破壞性的安全工具(如漏洞利用代碼、網(wǎng)絡(luò)嗅探器、密碼破解工具),而無需擔心影響主機或生產(chǎn)環(huán)境。快照功能允許快速重置環(huán)境,便于進行重復(fù)性測試和調(diào)試。
- 集成化的工具鏈與庫:Kali Linux預(yù)裝了海量的安全工具(如Metasploit、Nmap、Wireshark、John the Ripper)及其依賴庫。開發(fā)者可以直接利用這些成熟的工具作為參考、模塊或測試對象,加速開發(fā)進程。例如,開發(fā)一個自定義的掃描器時,可以調(diào)用或借鑒Nmap的庫函數(shù)和掃描邏輯。
- 真實的網(wǎng)絡(luò)仿真與測試:通過配置虛擬機的網(wǎng)絡(luò)模式(特別是橋接或內(nèi)部網(wǎng)絡(luò)),開發(fā)者可以搭建包含多個虛擬機(如靶機、服務(wù)器)的微型測試網(wǎng)絡(luò)。這為開發(fā)網(wǎng)絡(luò)協(xié)議分析軟件、入侵檢測系統(tǒng)(IDS)、防火墻規(guī)則測試工具等提供了逼真的實驗床。可以方便地捕獲和分析網(wǎng)絡(luò)流量,驗證軟件在真實網(wǎng)絡(luò)交互中的行為。
- 漏洞研究與POC開發(fā):Kali是漏洞研究和概念驗證(PoC)代碼開發(fā)的經(jīng)典環(huán)境。開發(fā)者可以利用其中的編譯環(huán)境、調(diào)試工具(如GDB、EDB)和反匯編器,分析漏洞樣本,并安全地編寫和測試漏洞利用代碼。
- 持續(xù)集成與自動化:虛擬機鏡像可以作為標準化的開發(fā)基礎(chǔ)鏡像,配合配置管理工具(如Ansible、Puppet)實現(xiàn)環(huán)境的快速復(fù)制和一致性部署。這對于團隊協(xié)作和構(gòu)建安全軟件的自動化測試流水線(CI/CD)至關(guān)重要。
熟練配置Kali Linux虛擬機是進入網(wǎng)絡(luò)空間安全領(lǐng)域的一項基本且關(guān)鍵的技能。一個配置得當?shù)奶摂M機環(huán)境,不僅為學(xué)習(xí)滲透測試技術(shù)提供了平臺,更為網(wǎng)絡(luò)與信息安全軟件的開發(fā)、測試與驗證構(gòu)建了一個安全、可控、功能齊全的“數(shù)字實驗室”。開發(fā)者應(yīng)深入理解虛擬化網(wǎng)絡(luò)的配置,并善用快照管理,以最大化這一環(huán)境的效能與安全性。
如若轉(zhuǎn)載,請注明出處:http://www.billboardmedia.cn/product/33.html
更新時間:2026-09-17 20:56:18